SMETA (Sedex Members Ethical Trade Audit) es la auditoría social más utilizada del mundo, con alrededor de 67,000 auditorías realizadas en 2025. Creamos SMETA en 2004 para ofrecer a compradores y proveedores una metodología única y compartida para evaluar Labour, Health & Safety, Environment y Business Ethics en los sitios de proveedores. Cuando hoy usted trabaja con datos de SMETA, trabaja con un estándar que hemos gestionado, desarrollado y actualizado de forma continua durante dos décadas.
Conclusiones clave
- SMETA es la auditoría social más utilizada del mundo, con alrededor de 67,000 auditorías realizadas en 2025
- SMETA evalúa los sitios de proveedores según la legislación local y el ETI Base Code, un código de prácticas laborales reconocido internacionalmente y basado en los convenios de la International Labour Organization (ILO)
- Una auditoría SMETA de 2 pilares cubre Labour Standards y Health & Safety. Una auditoría SMETA de 4 pilares añade Environment y Business Ethics
- SMETA no es una certificación. Reconoce la transparencia y se centra en la mejora continua, no en un resultado de aprobación o reprobación
- Los proveedores pueden compartir una auditoría SMETA con varios clientes a través de la Sedex Platform, lo que reduce la duplicación y ofrece datos comparables a los compradores
- SMETA 7.0, lanzado en septiembre de 2024, incorporó los Workplace Requirements, la Management Systems Assessment y los hallazgos Collaborative Action Required
¿Qué es SMETA?
SMETA es una metodología de auditoría social. Auditores independientes visitan un sitio de proveedor y lo evalúan según dos puntos de referencia: la legislación local y el ETI Base Code. Cuando ambos difieren, SMETA aplica el que ofrezca mayor protección a los trabajadores.
Los auditores registran una no conformidad legal cuando un sitio no cumple la legislación local, y una no conformidad con el código cuando no cumple el ETI Base Code. Un mismo hallazgo puede ser ambas cosas.
Cada auditoría SMETA sigue la misma metodología, sin importar el país, el tamaño o la industria del sitio. Esa consistencia permite comparar los resultados de SMETA en toda su cadena de suministro.
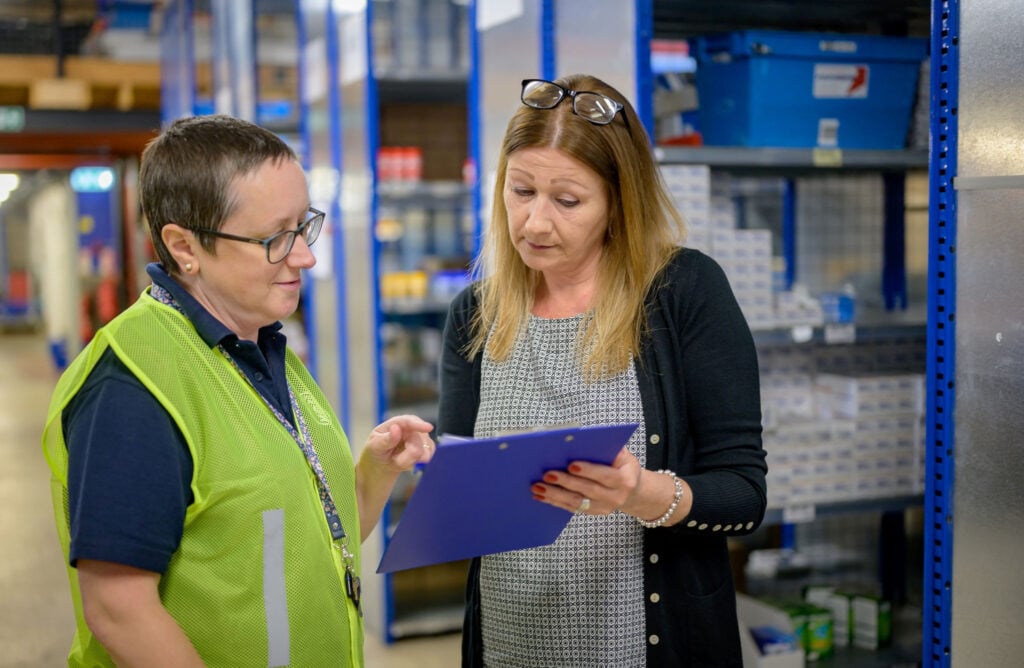
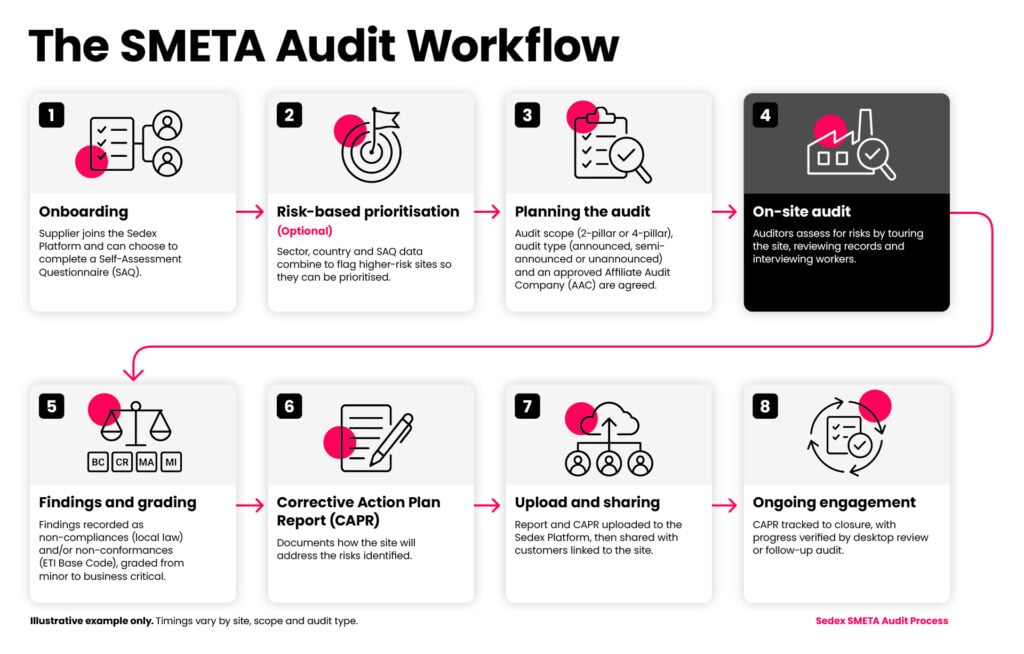
Las auditorías SMETA las realizan Affiliate Audit Companies (AACs), empresas auditoras externas independientes que hemos aprobado para aplicar la metodología SMETA. Una vez completada la auditoría, el informe se carga en la Sedex Platform, donde el proveedor puede compartirlo con varios clientes en lugar de que cada cliente encargue su propia auditoría.
Por qué SMETA no es una certificación
Una auditoría SMETA no es una certificación, y la membresía de Sedex tampoco lo es. Diseñamos SMETA así de forma intencional, para fomentar la transparencia, la colaboración y la mejora continua, en lugar de un único momento de aprobación o reprobación.
Al igual que SMETA, muchos esquemas de certificación usan planes de acción correctiva. La diferencia es que las certificaciones suelen fijar un límite: un sitio aprueba siempre que sus no conformidades se mantengan dentro de un umbral definido. Para nosotros, identificar no conformidades es un resultado positivo, porque saber dónde están los riesgos permite actuar y mejorar las condiciones laborales. No hay sanción por la transparencia, solo estímulo para seguir avanzando.
Este enfoque encaja de forma natural con la debida diligencia en derechos humanos, cuyo objetivo es identificar, priorizar y abordar los riesgos para los trabajadores a lo largo del tiempo, no demostrar que un sitio está libre de riesgos.
¿Por qué Sedex creó SMETA?
Creamos SMETA para reducir la duplicación y la inconsistencia que los proveedores pueden enfrentar en las auditorías sociales.
Sin una metodología compartida, cada comprador puede terminar ejecutando su propio programa de auditoría. Un solo sitio que abastece a varios clientes puede enfrentar varias auditorías sobre los mismos aspectos, cada una con criterios, puntuaciones, auditores y formatos de informe diferentes.
Sedex fue fundada en 2001 por un grupo de minoristas del Reino Unido para impulsar la convergencia en estándares de auditoría social y prácticas de monitoreo. Nuestros miembros crearon SMETA como un protocolo acordado de forma centralizada para monitorear el desempeño frente al ETI Base Code, y lo lanzamos en 2004.
Cuanto más se acepta SMETA, mayor alcance tiene una sola auditoría. Cada comprador que acepta SMETA reduce la fatiga de auditoría para sus proveedores y obtiene un lenguaje común para hablar sobre la mejora.
¿Qué diferencia a SMETA de otras metodologías de auditoría?
- Labour Standards: horas de trabajo, salarios, empleo elegido libremente y otros derechos laborales fundamentales
- Health & Safety: condiciones del sitio y protección de los trabajadores
- Environment: gestión ambiental e impacto a nivel del sitio
- Business Ethics: antisoborno, anticorrupción y sistemas de gestión
Una auditoría de 2 pilares cubre Labour Standards y Health & Safety, mientras que una de 4 pilares añade Environment y Business Ethics. La mayoría de los compradores ahora selecciona el alcance completo de 4 pilares.
¿Cómo ha evolucionado SMETA desde 2004?
| Año | Qué ocurrió |
| 2001 | Un grupo de minoristas del Reino Unido fundó Sedex con el objetivo de lograr una mayor alineación entre los estándares de auditoría social y las prácticas de monitoreo |
| 2004 | SMETA se lanzó como un protocolo único acordado por los miembros para monitorear el desempeño de los sitios frente al ETI Base Code |
| 2005–2018 | La metodología se actualizó repetidamente a medida que evolucionaban los requisitos de cumplimiento y las expectativas de los compradores |
| Mayo de 2012 | SMETA se amplió a una estructura de 4 pilares con el lanzamiento de la versión 4.0, que añadió Environment y Business Ethics |
| 2020–2023 | La metodología siguió evolucionando a medida que cambiaban los requisitos de cumplimiento y las expectativas de los compradores |
| Septiembre de 2024 | Se lanzó SMETA 7.0, la mayor revisión en los 20 años de historia de la metodología |
| Noviembre de 2025 | SMETA 7.0 fue reconocido por la Sustainable Supply Chain Initiative (SSCI) de The Consumer Goods Forum |
¿Qué cambió en SMETA 7.0?
SMETA 7.0 incorporó tres cambios importantes.
- La Management Systems Assessment evalúa si un sitio cuenta con políticas sólidas, responsables definidos, capacitación y monitoreo para cada área del Base Code. Esto ayuda a los sitios a comprender las posibles causas raíz de los problemas existentes y a detectar áreas con mayor riesgo de futuras no conformidades debido a sistemas débiles.
- Los Workplace Requirements dividen el ETI Base Code en cláusulas claras y auditables, para que todas las personas comprendan qué cubre una auditoría SMETA y cómo se evalúa cada área.
- El tipo de hallazgo Collaborative Action Required reconoce problemas cuya remediación puede requerir varios grupos de interés y plazos más largos, para que los miembros de Sedex trabajen en conjunto en asuntos complejos.
¿Cómo sigue evolucionando SMETA?

La mejora continua se aplica al propio SMETA, no solo a los sitios que audita. Cada año, invitamos a todos los miembros de Sedex a ayudar a definir el diseño y las mejoras que realizamos en SMETA, para que siga respondiendo a sus necesidades y a las crecientes expectativas de debida diligencia en la cadena de suministro.
SMETA también ocupa un lugar central en la Sedex Platform. Una vez que una empresa auditora carga una auditoría SMETA, sus resultados alimentan directamente el perfil de riesgo y el plan de acción correctiva de ese sitio. Esa visibilidad a nivel del sitio le ayuda a pasar de una auditoría puntual a una mejora continua basada en datos.
También hemos realizado pilotos de SMETA for Service Providers con un grupo pequeño de clientes, ampliando la debida diligencia a nivel de sitio a una parte de las cadenas de suministro que suele pasarse por alto. SMETA for Service Providers adapta SMETA 7.0 para organizaciones cuyos trabajadores prestan servicios en los sitios de clientes, como limpieza, seguridad, catering y gestión de instalaciones, u operan en depósitos de transporte, patios o rutas bajo una gestión central. Añade orientación específica sobre muestreo, requisitos del lugar de trabajo y responsabilidad, sin dejar de estar alineado con SMETA.
Comience con SMETA
¿Tiene todo listo para profundizar en cómo funciona SMETA en la práctica? Hable con nuestro equipo o con su gerente de cuenta.
Preguntas frecuentes
Más blogs