SMETA (Sedex Members Ethical Trade Audit) est l’audit social le plus utilisé au monde, avec environ 67 000 audits réalisés en 2025. Nous avons créé SMETA en 2004 pour offrir aux acheteurs et aux fournisseurs une méthodologie unique et partagée afin d’évaluer Labour Standards, Health & Safety, Environment et Business Ethics sur les sites fournisseurs. Lorsque vous utilisez aujourd’hui des données SMETA, vous travaillez avec une norme que nous détenons, développons et mettons à jour en continu depuis deux décennies.
Points clés
- SMETA est l’audit social le plus utilisé au monde, avec environ 67 000 audits réalisés en 2025
- SMETA évalue les sites fournisseurs au regard du droit local et de l’ETI Base Code, un code de pratiques de travail reconnu à l’international et fondé sur les conventions de l’International Labour Organization (ILO)
- Un audit SMETA à 2 piliers couvre Labour Standards et Health & Safety. Un audit SMETA à 4 piliers ajoute Environment et Business Ethics
- SMETA n’est pas une certification. Il valorise la transparence et privilégie l’amélioration continue plutôt qu’un résultat de réussite ou d’échec
- Les fournisseurs peuvent partager un même audit SMETA avec plusieurs clients via la Sedex Platform, ce qui réduit les doublons et fournit aux acheteurs des données comparables
- SMETA 7.0, lancé en septembre 2024, a introduit les Workplace Requirements, le Management Systems Assessment et les constats Collaborative Action Required
Qu’est-ce que SMETA ?
SMETA est une méthodologie d’audit social. Des auditeurs indépendants se rendent sur un site fournisseur et l’évaluent selon deux références : le droit local et l’ETI Base Code. Lorsque ces deux références diffèrent, SMETA applique celle qui offre la meilleure protection aux travailleurs.
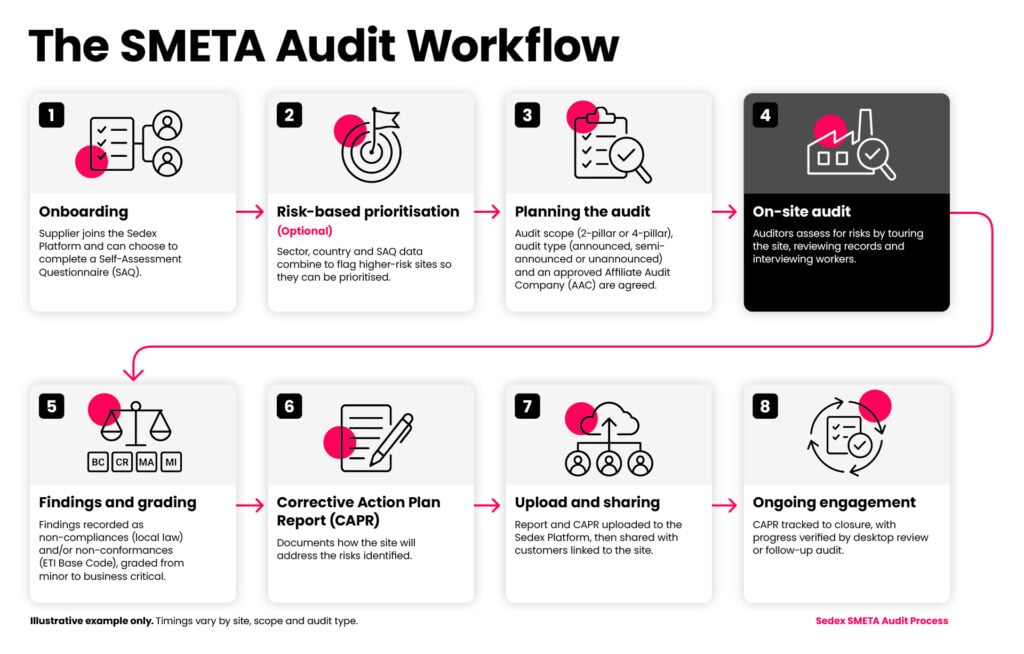
Les auditeurs enregistrent une non-conformité lorsqu’un site ne respecte pas le droit local, et un non-respect lorsqu’il ne respecte pas l’ETI Base Code. Un même constat peut relever des deux catégories.
Chaque audit SMETA suit la même méthodologie, quels que soient le pays, la taille ou le secteur du site. Cette cohérence rend les résultats SMETA comparables dans toute votre chaîne d’approvisionnement.
Les audits SMETA sont réalisés par des Affiliate Audit Companies (AACs), des cabinets d’audit tiers indépendants que nous avons approuvés pour appliquer la méthodologie SMETA. Une fois l’audit terminé, le rapport est chargé sur la Sedex Platform, où le fournisseur peut le partager avec plusieurs clients au lieu que chaque client commande son propre audit.
Pourquoi SMETA n’est pas une certification
Un audit SMETA n’est pas une certification, et l’adhésion à Sedex ne l’est pas non plus. Nous avons conçu SMETA ainsi pour encourager la transparence, la collaboration et l’amélioration continue plutôt qu’un verdict unique de réussite ou d’échec.
Comme SMETA, de nombreux dispositifs de certification utilisent des plans d’actions correctives. La différence est que les certifications fixent généralement une limite : un site réussit tant que ses non-conformités restent sous un seuil défini. Nous considérons l’identification des non-conformités comme un résultat positif, car connaître les risques permet d’agir et d’améliorer les conditions de travail. La transparence n’entraîne aucune pénalité ; elle encourage seulement à continuer de progresser.
Cette approche s’inscrit naturellement dans le devoir de vigilance en matière de droits humains, dont l’objectif est d’identifier, de hiérarchiser et de traiter les risques pour les travailleurs au fil du temps, plutôt que de prouver qu’un site est sans risque.
Pourquoi Sedex a-t-elle créé SMETA ?
Nous avons créé SMETA pour réduire les doublons et les incohérences que les fournisseurs peuvent rencontrer dans les audits sociaux.
Sans méthodologie partagée, chaque acheteur peut finir par gérer son propre programme d’audit. Un même site qui approvisionne plusieurs clients peut subir plusieurs audits portant sur les mêmes aspects, avec des critères, des notations, des auditeurs et des formats de rapport différents.
Sedex a été fondée en 2001 par un groupe de distributeurs britanniques afin de favoriser la convergence des normes d’audit social et des pratiques de suivi. Nos membres ont créé SMETA comme protocole convenu de manière centralisée pour suivre la performance au regard de l’ETI Base Code, et nous l’avons lancé en 2004.
Plus SMETA est largement accepté, plus un audit unique va loin. Chaque acheteur qui accepte SMETA réduit la fatigue liée aux audits pour ses fournisseurs et dispose d’un langage commun pour échanger sur les améliorations.
Ce qui distingue SMETA des autres méthodologies d’audit
- Labour Standards : temps de travail, salaires, emploi librement choisi et autres droits fondamentaux du travail
- Health & Safety : conditions du site et protection des travailleurs
- Environment : gestion environnementale et impact au niveau du site
- Business Ethics : lutte contre les pots-de-vin, lutte contre la corruption et systèmes de gestion
Un audit à 2 piliers couvre Labour Standards et Health & Safety, tandis qu’un audit à 4 piliers ajoute Environment et Business Ethics. La plupart des acheteurs choisissent désormais le périmètre complet à 4 piliers.
Comment SMETA a-t-il évolué depuis 2004 ?
| Année | Ce qui s’est passé |
| 2001 | Un groupe de distributeurs britanniques a fondé Sedex afin de rapprocher les normes d’audit social et les pratiques de suivi |
| 2004 | SMETA a été lancé comme protocole unique, convenu par les membres, pour suivre la performance des sites au regard de l’ETI Base Code |
| 2005–2018 | La méthodologie a été mise à jour à plusieurs reprises à mesure que les exigences de conformité et les attentes des acheteurs évoluaient |
| mai 2012 | SMETA est passé à une structure à 4 piliers avec la publication de la Version 4.0, qui a ajouté Environment et Business Ethics |
| 2020–2023 | La méthodologie a continué d’évoluer à mesure que les exigences de conformité et les attentes des acheteurs changeaient |
| septembre 2024 | SMETA 7.0 a été lancé, marquant la plus grande refonte de la méthodologie en deux décennies |
| novembre 2025 | SMETA 7.0 a été reconnu par la Sustainable Supply Chain Initiative (SSCI) de The Consumer Goods Forum |
Ce qui a changé avec SMETA 7.0
SMETA 7.0 a introduit trois changements majeurs.
- Le Management Systems Assessment évalue si un site dispose de politiques solides, de responsabilités clairement attribuées, de formations et d’un suivi pour chaque domaine du Base Code. Il aide les sites à comprendre les causes profondes possibles des problèmes existants et à repérer les domaines plus exposés à de futurs non-respects en raison de systèmes insuffisants.
- Les Workplace Requirements décomposent l’ETI Base Code en clauses claires et auditables, afin que chacun comprenne ce que couvre un audit SMETA et comment chaque domaine est évalué.
- Le type de constat Collaborative Action Required reconnaît les problèmes dont la remédiation peut nécessiter plusieurs parties prenantes et des délais plus longs, afin que les membres Sedex puissent collaborer sur les enjeux complexes.
Comment SMETA continue-t-il d’évoluer ?

L’amélioration continue s’applique à SMETA lui-même, et pas seulement aux sites audités. Chaque année, nous invitons tous les membres Sedex à contribuer à la conception et aux améliorations que nous apportons à SMETA, afin qu’il reste aligné sur leurs besoins et sur les attentes croissantes en matière de devoir de vigilance dans les chaînes d’approvisionnement.
SMETA occupe aussi une place centrale dans la Sedex Platform. Lorsqu’une société d’audit charge un audit SMETA, les résultats alimentent directement le profil de risque et le plan d’actions correctives du site concerné. Cette visibilité au niveau du site vous aide à passer d’un audit ponctuel à une amélioration continue fondée sur les données.
Nous avons également testé SMETA for Service Providers avec un petit groupe de clients, en étendant le devoir de vigilance au niveau du site à une partie des chaînes d’approvisionnement souvent négligée. SMETA for Service Providers adapte SMETA 7.0 aux entreprises dont les travailleurs fournissent des services sur les sites de clients, comme le nettoyage, la sécurité, la restauration et la gestion des installations, ou interviennent dans des dépôts de transport, des parcs ou des itinéraires sous gestion centralisée. Il ajoute des recommandations adaptées sur l’échantillonnage, les exigences relatives aux lieux de travail et la responsabilité, tout en restant aligné sur SMETA.
Démarrer avec SMETA
Vous souhaitez approfondir le fonctionnement pratique de SMETA ? Échangez avec notre équipe ou votre responsable de compte.
FAQ
Autres articles de blog