SMETA (Sedex Members Ethical Trade Audit) ist das weltweit meistgenutzte Sozialaudit; 2025 wurden rund 67.000 Audits durchgeführt. Wir haben SMETA 2004 entwickelt, um Kunden und Lieferanten eine einheitliche, gemeinsame Methodik zur Bewertung von Labour Standards, Health & Safety, Environment und Business Ethics an Lieferantenstandorten zu geben. Wenn Sie heute mit SMETA-Daten arbeiten, nutzen Sie einen Standard, der uns gehört und den wir seit zwei Jahrzehnten weiterentwickeln und kontinuierlich aktualisieren.
Wichtige Erkenntnisse
- SMETA ist das weltweit meistgenutzte Sozialaudit, mit rund 67.000 Audits im Jahr 2025
- SMETA bewertet Lieferantenstandorte sowohl nach lokalem Recht als auch nach dem ETI Base Code, einem international anerkannten Kodex für Arbeitspraktiken auf Grundlage der Konventionen der International Labour Organization (ILO)
- Ein 2-Säulen-SMETA-Audit umfasst Labour Standards und Health & Safety. Ein 4-Säulen-SMETA-Audit ergänzt Environment und Business Ethics
- SMETA ist keine Zertifizierung. SMETA belohnt Transparenz und konzentriert sich auf kontinuierliche Verbesserung statt auf ein Bestehen-oder-Nichtbestehen-Ergebnis
- Lieferanten können ein SMETA-Audit über die Sedex Platform mit mehreren Kunden teilen. Das reduziert Doppelarbeit und gibt Kunden vergleichbare Daten
- SMETA 7.0 wurde im September 2024 eingeführt und brachte Workplace Requirements, das Management Systems Assessment und Collaborative Action Required-Feststellungen ein
Was ist SMETA?
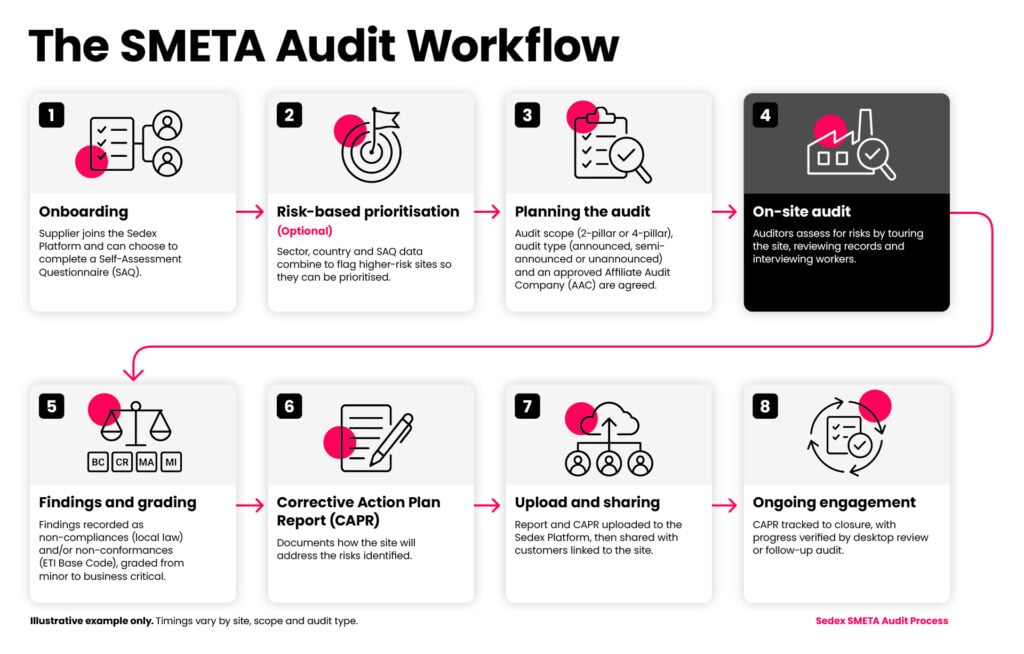
SMETA ist eine Methodik für Sozialaudits. Unabhängige Auditoren besuchen einen Lieferantenstandort und bewerten ihn anhand von zwei Bezugspunkten: lokalem Recht und dem ETI Base Code. Wenn beide voneinander abweichen, wendet SMETA die Vorgabe an, die Beschäftigte stärker schützt.
Auditoren erfassen eine Non-Compliance, wenn ein Standort lokales Recht nicht erfüllt. Sie erfassen eine Non-Conformance, wenn er den ETI Base Code nicht erfüllt. Eine einzelne Feststellung kann beides sein.
Jedes SMETA-Audit folgt derselben Methodik, unabhängig von Land, Größe oder Branche des Standorts. Diese Konsistenz macht SMETA-Ergebnisse in Ihrer gesamten Lieferkette vergleichbar.
SMETA-Audits werden von Affiliate Audit Companies (AACs) durchgeführt. Das sind unabhängige Auditunternehmen, die wir für die Anwendung der SMETA-Methodik zugelassen haben. Nach Abschluss eines Audits wird der Bericht auf die Sedex Platform hochgeladen. Dort kann der Lieferant ihn mit mehreren Kunden teilen, statt dass jeder Kunde ein eigenes Audit beauftragt.
Warum SMETA keine Zertifizierung ist
Ein SMETA-Audit ist keine Zertifizierung. Eine Sedex-Mitgliedschaft ist es ebenfalls nicht. Wir haben SMETA bewusst so aufgebaut, um Transparenz, Zusammenarbeit und laufende Verbesserung zu fördern, statt einen einzelnen Moment des Bestehens oder Nichtbestehens zu schaffen.
Wie SMETA nutzen viele Zertifizierungssysteme Pläne für Korrekturmaßnahmen. Der Unterschied ist, dass Zertifizierungen meist eine feste Grenze setzen: Ein Standort besteht, solange seine Non-Compliances unter einem festgelegten Schwellenwert bleiben. Wir betrachten das Erkennen von Non-Compliances als positives Ergebnis. Denn nur wenn Risiken bekannt sind, werden Maßnahmen ergriffen und Arbeitsbedingungen verbessert. Transparenz wird nicht bestraft. Sie wird unterstützt, damit Fortschritte weitergehen.
Dieser Ansatz passt gut zur menschenrechtlichen Sorgfaltspflicht. Ziel ist es, Risiken für Beschäftigte im Zeitverlauf zu erkennen, zu priorisieren und anzugehen, statt einen Standort als risikofrei nachzuweisen.
Warum hat Sedex SMETA entwickelt?
Wir haben SMETA entwickelt, um Doppelarbeit und Uneinheitlichkeit zu reduzieren, mit denen Lieferanten bei Sozialaudits konfrontiert sein können.
Ohne eine gemeinsame Methodik kann jeder Kunde am Ende sein eigenes Auditprogramm durchführen. Ein einzelner Standort, der mehrere Kunden beliefert, kann mehreren Audits zum selben Thema gegenüberstehen. Dabei unterscheiden sich Kriterien, Bewertungen, Auditoren und Berichtsformate.
Sedex wurde 2001 von einer Gruppe britischer Einzelhändler gegründet, um Standards und Überwachungspraktiken für Sozialaudits stärker anzugleichen. Unsere Mitglieder entwickelten SMETA als zentral vereinbartes Protokoll zur Überwachung der Leistung anhand des ETI Base Code. Wir haben es 2004 eingeführt.
Je breiter SMETA akzeptiert wird, desto mehr Wirkung hat ein einzelnes Audit. Jeder Kunde, der SMETA akzeptiert, reduziert Auditmüdigkeit bei seinen Lieferanten und erhält eine gemeinsame Sprache für Verbesserungen.
Was unterscheidet SMETA von anderen Auditmethodiken?
- Labour Standards: Arbeitszeiten, Löhne, frei gewählte Beschäftigung und andere zentrale Arbeitsrechte
- Health & Safety: Standortbedingungen und Schutz der Beschäftigten
- Environment: Umweltmanagement und Auswirkungen auf Standortebene
- Business Ethics: Korruptions- und Bestechungsprävention sowie Managementsysteme
Ein 2-Säulen-Audit umfasst Labour Standards und Health & Safety. Ein 4-Säulen-Audit ergänzt Environment und Business Ethics. Die meisten Kunden wählen heute den vollständigen 4-Säulen-Umfang.
Wie hat sich SMETA seit 2004 entwickelt?
| Jahr | Was passiert ist |
| 2001 | Eine Gruppe britischer Einzelhändler gründete Sedex, um Standards und Überwachungspraktiken für Sozialaudits stärker anzugleichen |
| 2004 | SMETA wurde als einheitliches, von Mitgliedern vereinbartes Protokoll eingeführt, um die Leistung von Standorten anhand des ETI Base Code zu überwachen |
| 2005–2018 | Die Methodik wurde wiederholt aktualisiert, während sich Compliance-Anforderungen und Kundenerwartungen weiterentwickelten |
| Mai 2012 | SMETA wurde mit der Veröffentlichung von Version 4.0 auf eine 4-Säulen-Struktur erweitert und um Environment und Business Ethics ergänzt |
| 2020–2023 | Die Methodik entwickelte sich weiter, während sich Compliance-Anforderungen und Kundenerwartungen veränderten |
| September 2024 | SMETA 7.0 wurde eingeführt, die größte Überarbeitung in der 20-jährigen Geschichte der Methodik |
| November 2025 | SMETA 7.0 wurde von der Sustainable Supply Chain Initiative (SSCI) von The Consumer Goods Forum anerkannt |
Was hat sich mit SMETA 7.0 geändert?
SMETA 7.0 führte drei wichtige Änderungen ein.
- Das Management Systems Assessment bewertet, ob ein Standort für jeden Bereich des Base Code belastbare Richtlinien, Verantwortlichkeiten, Schulungen und Überwachung hat. So können Standorte mögliche Ursachen bestehender Probleme verstehen und Bereiche erkennen, in denen schwache Systeme ein höheres Risiko für künftige Non-Conformance schaffen.
- Die Workplace Requirements unterteilen den ETI Base Code in klare, auditierbare Klauseln. So verstehen alle, was ein SMETA-Audit abdeckt und wie jeder Bereich bewertet wird.
- Der Feststellungstyp Collaborative Action Required erkennt Probleme an, bei denen die Behebung mehrere Stakeholder und längere Zeiträume erfordern kann. So können Sedex-Mitglieder gemeinsam an anspruchsvollen Themen arbeiten.
Wie entwickelt sich SMETA weiter?

Kontinuierliche Verbesserung gilt für SMETA selbst, nicht nur für die Standorte, die auditiert werden. Jedes Jahr laden wir alle Sedex-Mitglieder ein, die Gestaltung und Verbesserungen von SMETA mitzugestalten. So bleibt SMETA mit ihren Anforderungen und den wachsenden Erwartungen an die Sorgfaltspflicht in Lieferketten im Einklang.
SMETA steht auch im Zentrum der Sedex Platform. Sobald ein Auditunternehmen ein SMETA-Audit hochlädt, fließen die Ergebnisse direkt in das Risikoprofil und den Korrekturmaßnahmenplan dieses Standorts ein. Diese Transparenz auf Standortebene hilft Ihnen, von einem punktuellen Audit zu kontinuierlicher, datengestützter Verbesserung zu wechseln.
Wir haben außerdem SMETA for Service Providers mit einer kleinen Gruppe von Kunden pilotiert. Damit erweitern wir die Sorgfaltspflicht auf Standortebene auf einen Teil der Lieferketten, der oft übersehen wird. SMETA for Service Providers passt SMETA 7.0 für Organisationen an, deren Beschäftigte Dienstleistungen an Kundenstandorten erbringen, etwa Reinigung, Sicherheit, Catering und Facility Management, oder an Transportdepots, Höfen oder Routen unter zentraler Leitung tätig sind. Es ergänzt maßgeschneiderte Leitlinien zu Stichproben, Workplace Requirements und Verantwortlichkeit und bleibt dabei an SMETA ausgerichtet.
Starten Sie mit SMETA
Möchten Sie genauer verstehen, wie SMETA in der Praxis funktioniert? Sprechen Sie mit unserem Team oder Ihrer Ansprechperson.
FAQs
Weitere Blogbeiträge